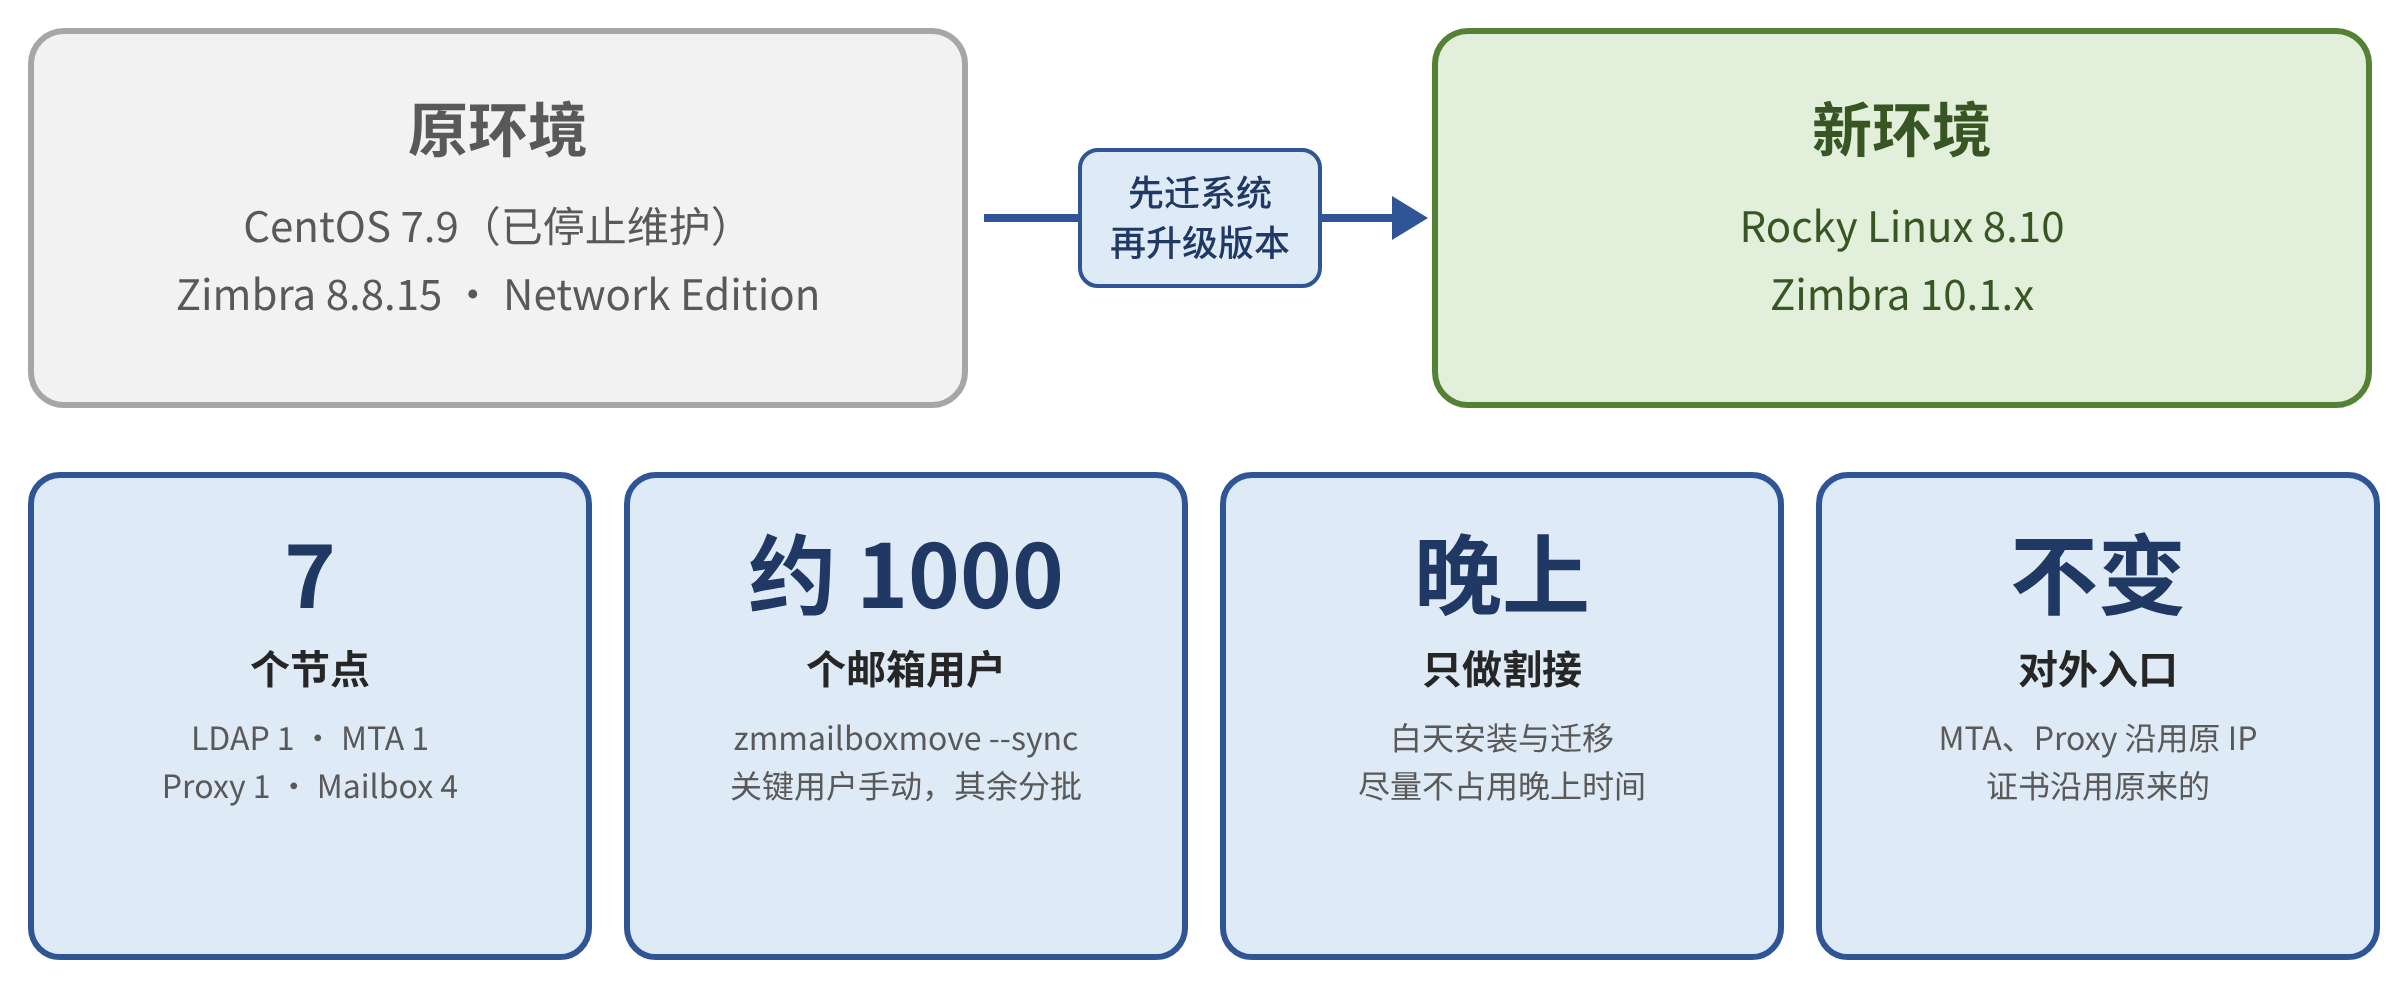
本文记录这个项目是怎么规划、怎么实施、怎么控制风险的。通用的方法论请参考我们的解决方案文章,这里侧重实际项目过程。
📖 方法论:企业邮件系统升级迁移怎么做?操作系统停止维护后,多节点邮件系统的平滑迁移升级方案
一、客户的邮件系统是什么情况?
客户类型 | 某高校 | |
原环境 | Zimbra 8.8.15(Network Edition,最新补丁),CentOS 7.9 | |
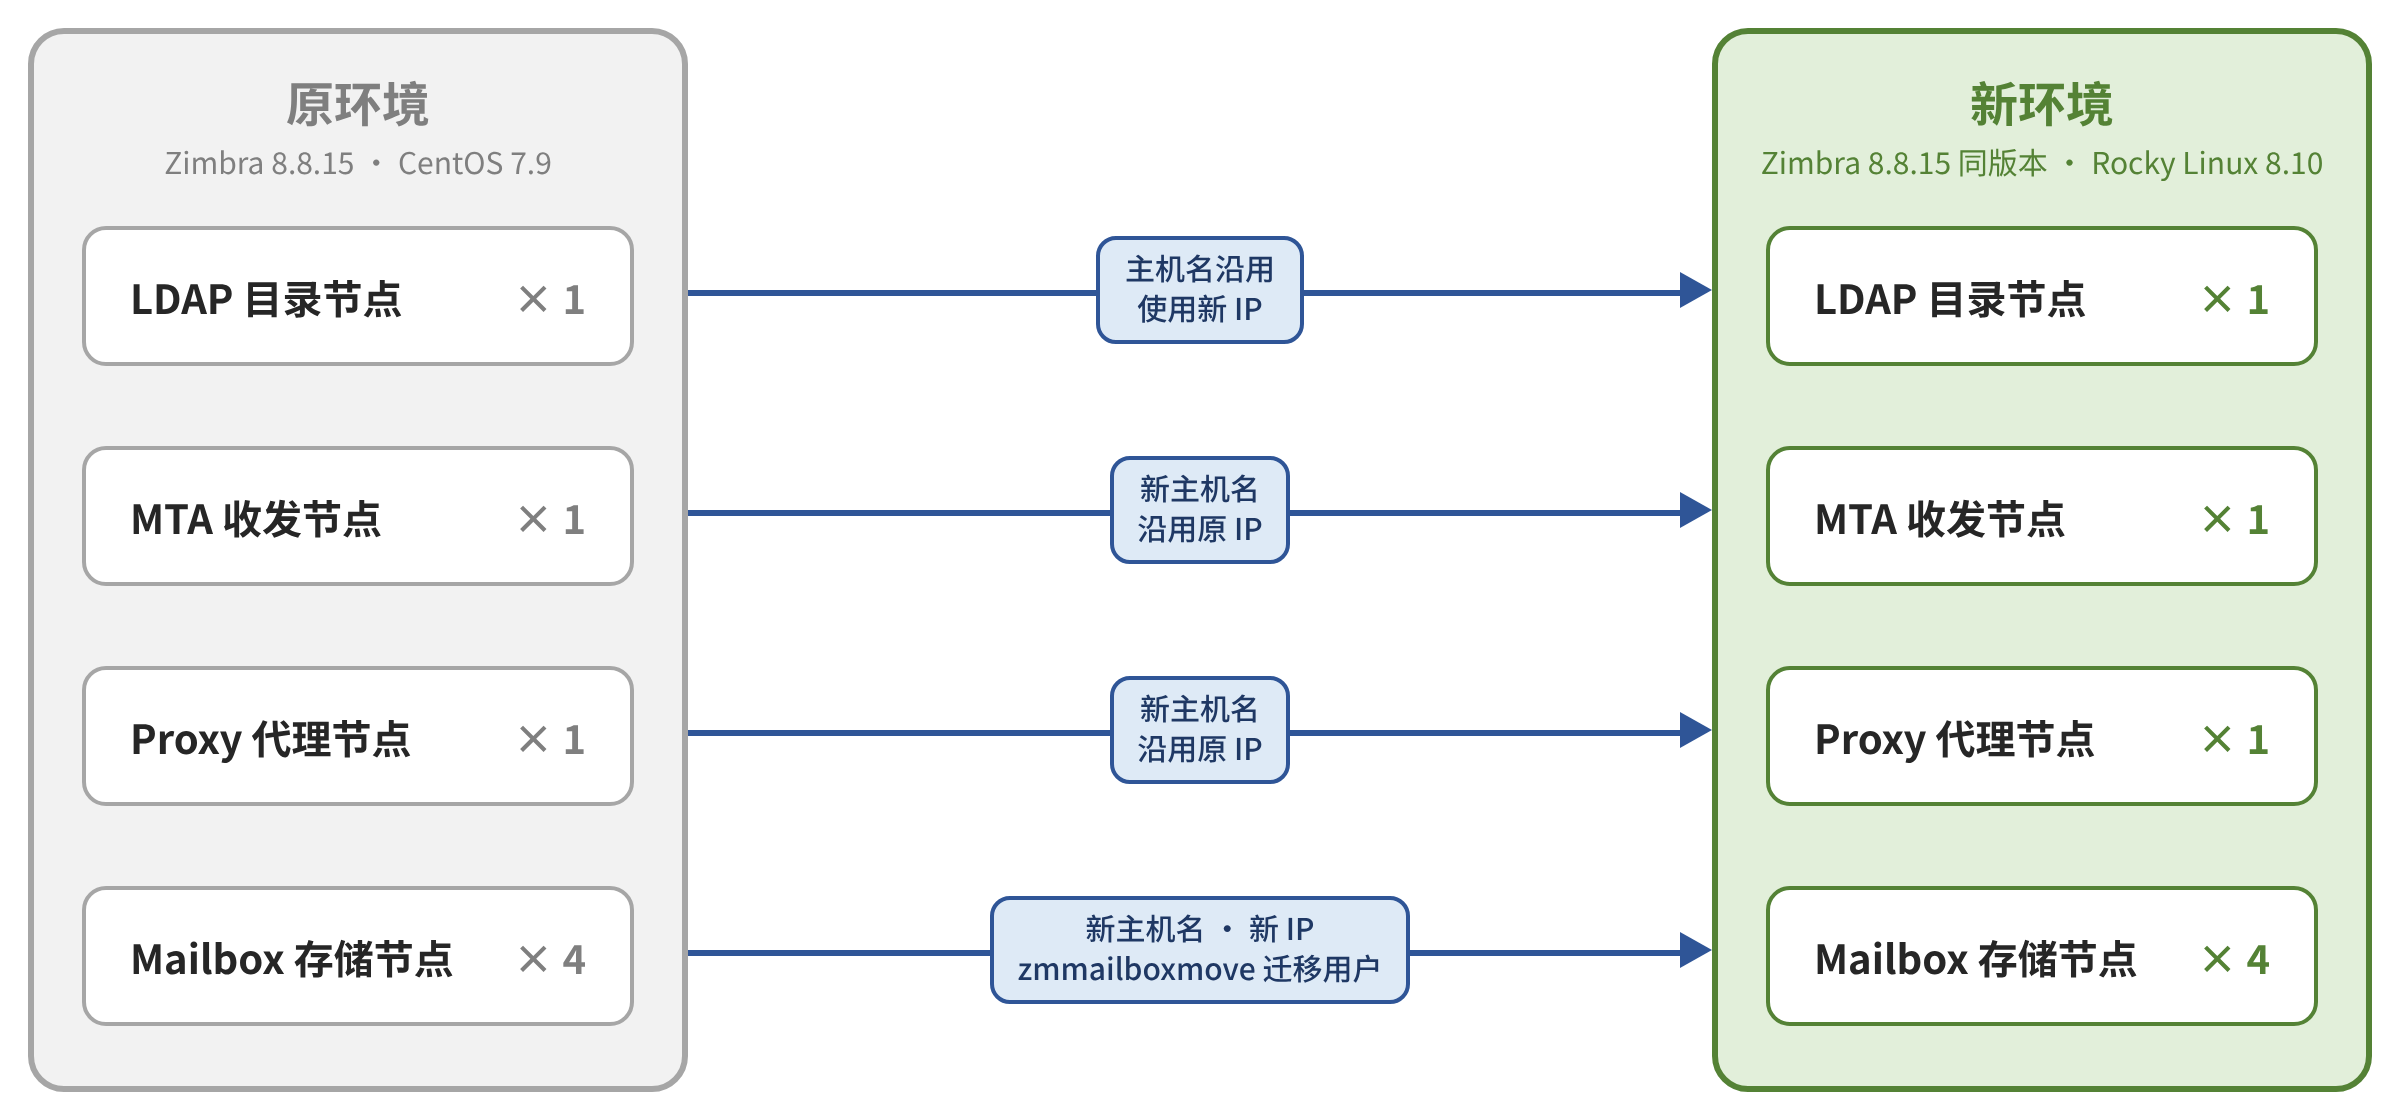
节点架构 | LDAP × 1、MTA × 1、Proxy × 1、Mailbox × 4,各节点独立部署 | |
用户规模 | 约 1000 个邮箱用户 | |
目标 | 升级到 Zimbra 10.1.x,同时摆脱已停止维护的操作系统 | |
新操作系统 | Rocky Linux 8.10 | |
核心诉求 | 继续使用 Zimbra,日常使用不受影响,对外入口不变,切换可回退 |
这个项目有几个难点:
• 节点多、有依赖。 LDAP、MTA、Proxy、Mailbox 互相依赖,切换顺序不对就会出现认证失败或收发异常;
• 白天业务不能受影响。 学校的邮件白天一直在用,安装和迁移只能在不影响现网的前提下进行,晚上的时间也要尽量少占;
• 对外入口不能变。 MX、防火墙、对端白名单都是按 IP 配置的,所以 MTA、Proxy 必须沿用原来的 IP,证书也沿用原来的;
• 邮箱数据量最大、耗时最长。 约 1000 个用户要迁到新 Mailbox,其中还有需要特别关照的关键用户;
• LDAP 数据不能丢,也不能有"迁到一半"的状态。 导出期间不能再有新数据写入;
• 必须能回退。 每一步都要有退路,旧节点在确认没问题之前不能动。
二、为什么选"先迁移系统、再升级版本"?实施路线是什么?
Zimbra 10.1.x 不支持 CentOS 7,不能在旧系统上直接升级。所以项目分成两个阶段:第一阶段把 Zimbra 以同版本、同补丁级别迁移到新操作系统 Rocky Linux 8.10,第二阶段在新系统上升级到 10.1.x。这样每个阶段只改变一个因素,出了问题容易判断原因,也方便学校分阶段确认。
第一阶段遵循一个原则:安装和迁移放在白天,晚上只做割接,并且尽量不占用晚上的时间。 整个路线是 Mailbox 先行,MTA、Proxy 和 LDAP 后行,最后补上 LDAP MMR:
1. 新系统上搭建同版本 Mailbox,接入现网集群;
2. 用 zmmailboxmove 把用户迁到新 Mailbox;
3. 白天搭好新的 MTA、Proxy 和 LDAP;
4. 晚上割接:MTA、Proxy 换 IP,LDAP 导出后导入新节点;
5. 验证通过后,用 zmprov ds 把旧节点从集群中删除;
6. 一切稳定后,按 LDAP、MTA、Proxy、Mailbox 的顺序升级到 Zimbra 10.1.x;
7. 升级稳定后,再配置 LDAP MMR,消除 LDAP 单点。
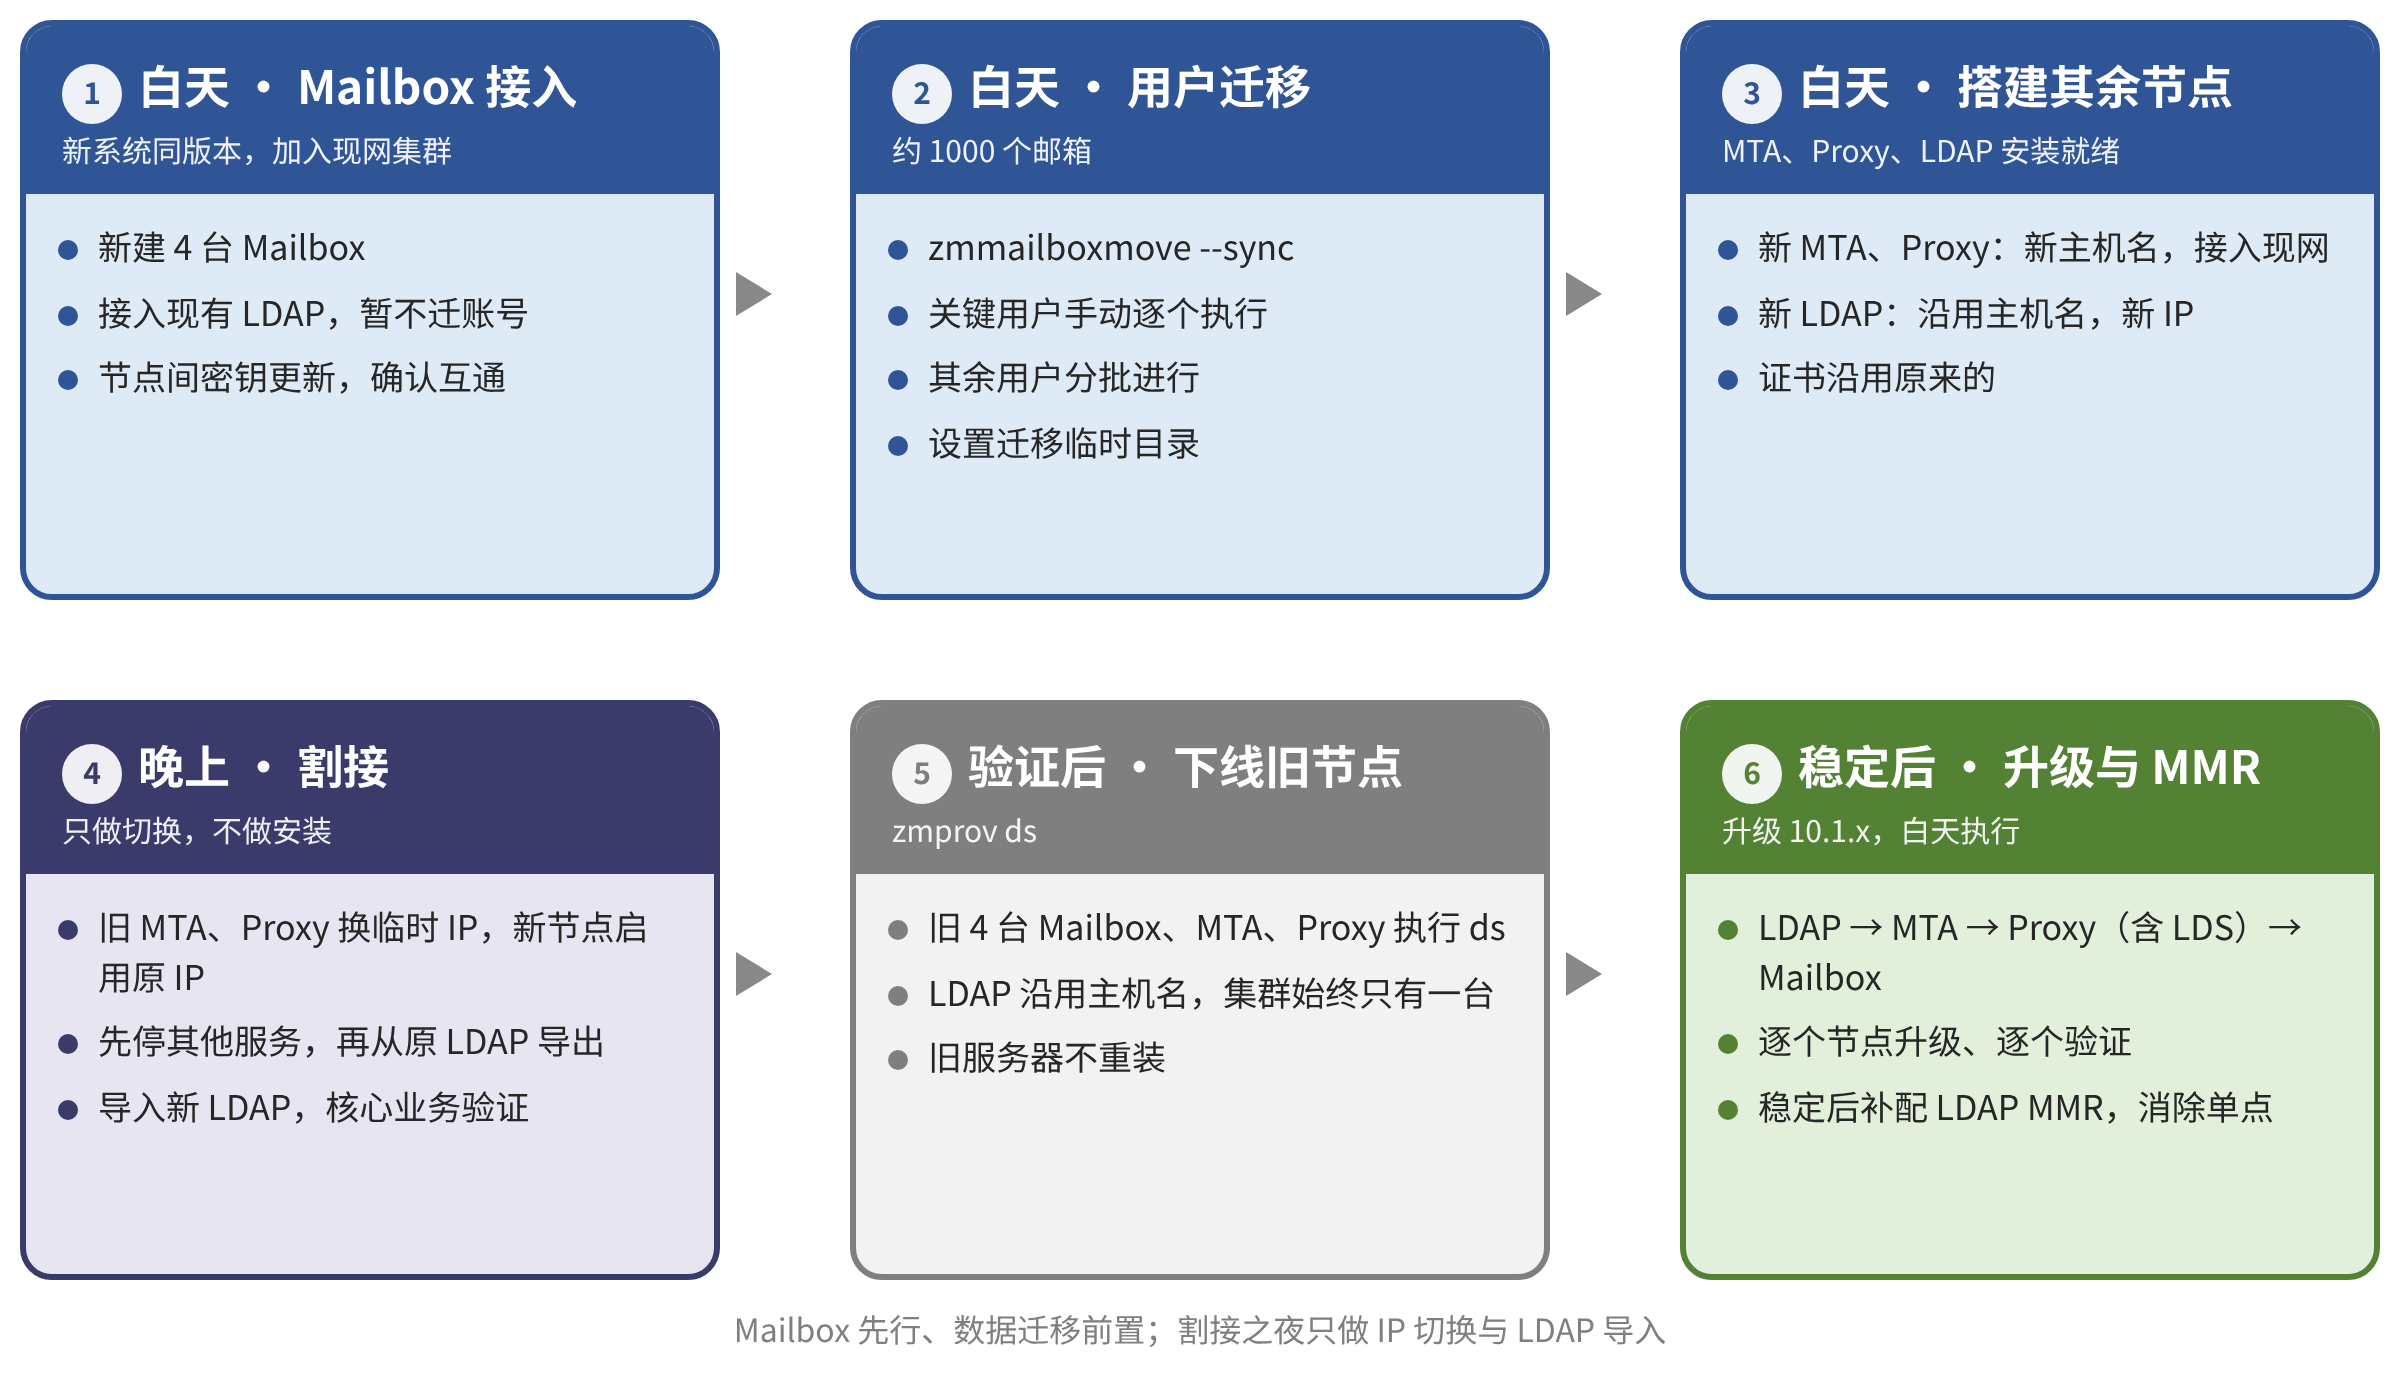
企业邮件系统升级迁移的通用做法,是全量加增量同步,再按"目录、收发、邮箱、代理"的顺序切换。这个项目的情况有些不同:Mailbox 用 zmmailboxmove 的 --sync 方式按账号迁移,MTA、Proxy 又能沿用原 IP,LDAP 也保留了原主机名,所以实际顺序变成了"Mailbox 先行、LDAP 最后割接"。具体怎么选,还是要看客户的架构和数据量。
三、为什么新操作系统选 Rocky Linux 8.10?
CentOS 7 不能继续用,新系统选什么,是这个项目最早要定的事。我们主要从四个方面考虑:
操作系统 | 支持周期 | 结论 |
CentOS 7.9(原系统) | 已于 2024 年 6 月 30 日停止维护 | 不再有安全更新,必须迁走 |
Rocky Linux 8.10 | 安全更新支持到 2029 年 5 月 31 日 | 选用 |
Ubuntu | 同样是 Zimbra 支持的系统 | 与现有红帽系环境和运维习惯差距大,使用相对更少,没有选 |
• 看支持周期(EOL)。 Rocky Linux 8 的安全更新支持到 2029 年 5 月 31 日(见 endoflife.date),而 8.10 是 8.x 系列的最后一个小版本,系统环境不会再随小版本变化,适合装好之后长期稳定运行;
• 看使用习惯。 原来的 CentOS 7.9 属于红帽系,Rocky Linux 是红帽系的兼容发行版,包管理、服务管理、防火墙和 SELinux 的用法,以及现有的运维经验和排障资料都能直接沿用。从实际使用情况看,红帽系用户更多,Ubuntu 相对较少,出了问题也更容易找到资料和人手;
• 看 Zimbra 的支持。 Zimbra 官方文档在支持的操作系统里列出了红帽系列,其中包含 Rocky Linux 8;
• 看两个阶段能否用同一个系统。 本项目第一阶段在 Rocky Linux 8.10 上运行 Zimbra 8.8.15,第二阶段在同一套系统上升级到 10.1.x,中途不用再换操作系统。
需要说明的是,操作系统的选择要结合 Zimbra 版本、客户现有环境和运维习惯来定,这里是这个项目的选择,并不代表所有环境都该选 Rocky Linux 8.10。
四、迁移是怎么一步步做的?
1. 实施前:核对环境,采集现网基线
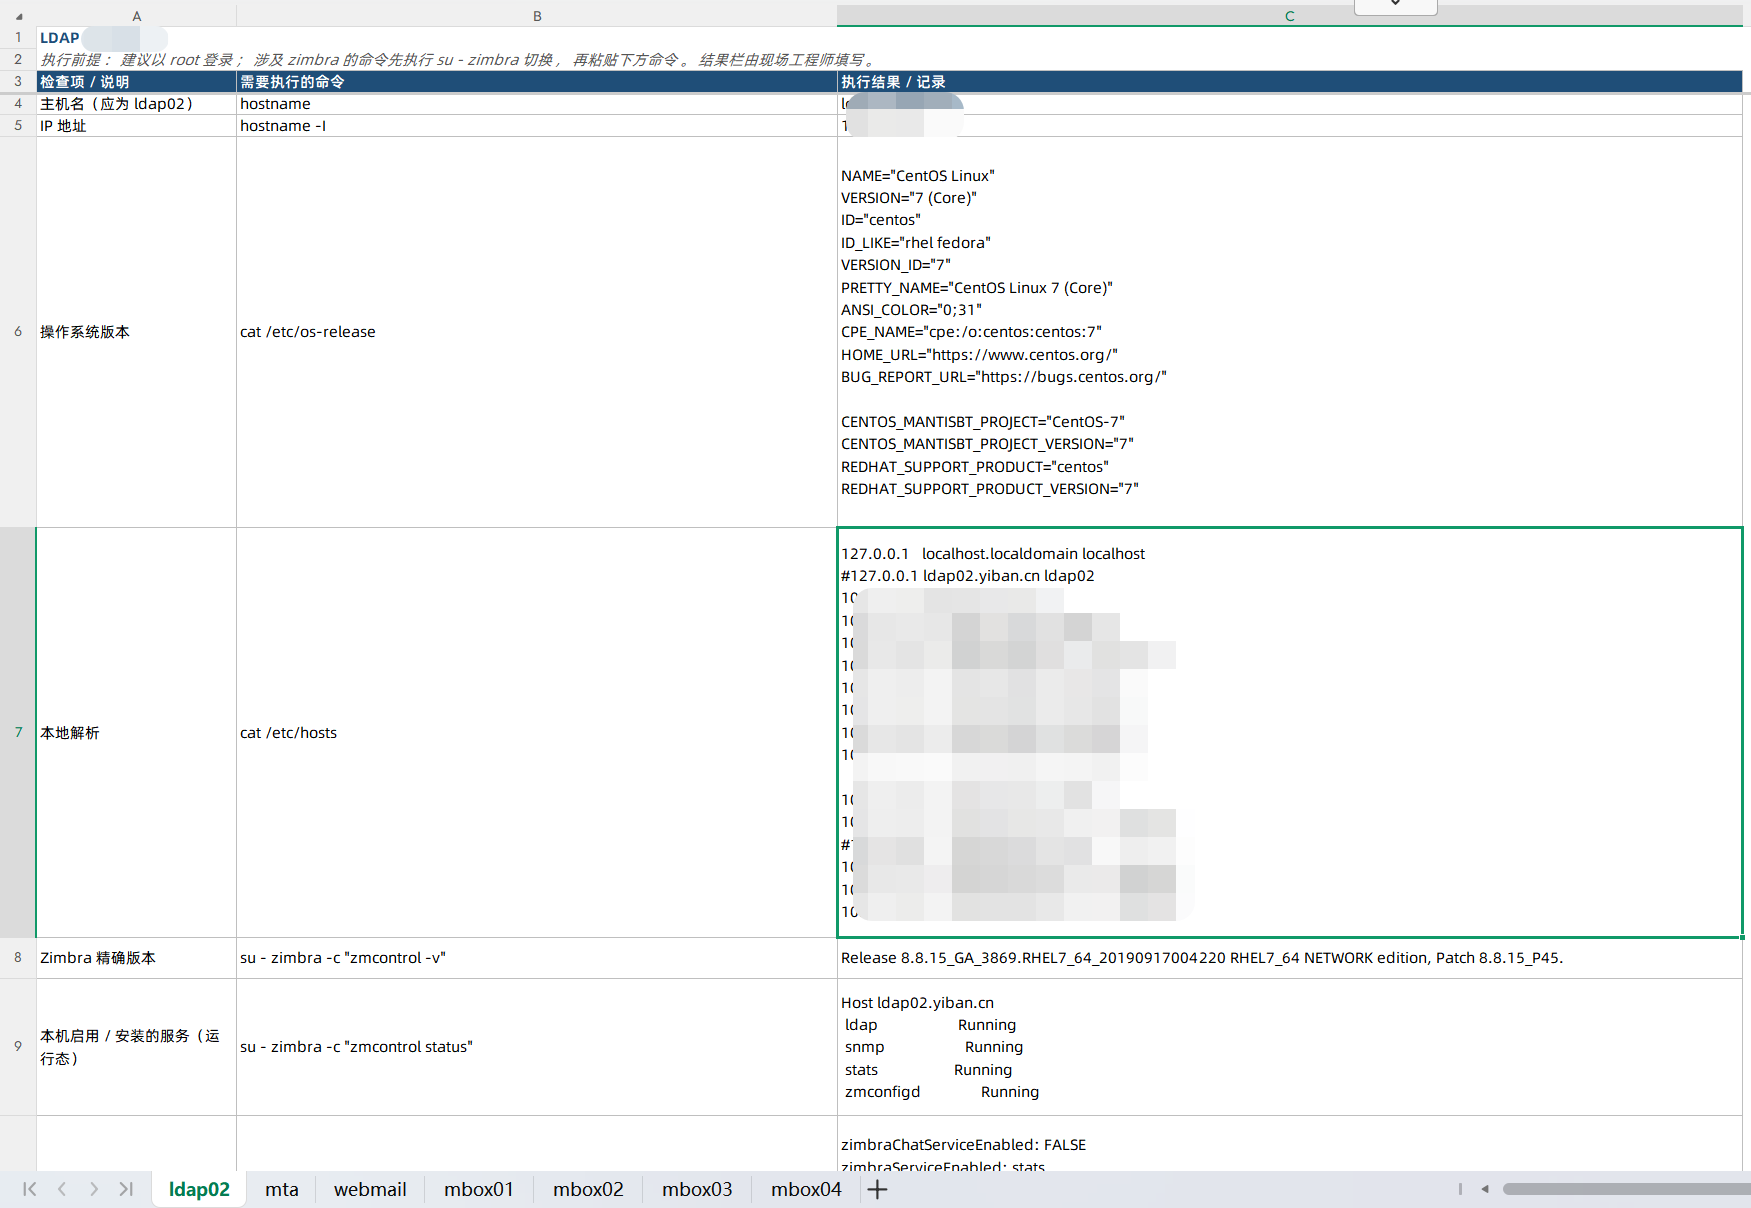
正式动手之前,先由学校提供 Rocky Linux 8.10 环境,我们和学校一起核对服务器资源、网络、DNS 和 hosts、时间同步、防火墙与安全策略,并形成环境交付确认单。同时对现网做基线采集:Zimbra 版本与补丁、各节点角色、IP 和主机名、证书、关键配置、账号规模,以及备份所用的外部存储挂载情况。基线资料、回退记录和账号清单,是后面所有步骤的依据。
2. 白天:搭建新 Mailbox,加入现网集群
第一步先搭 Mailbox。白天在 Rocky Linux 8.10 上安装 4 台与现网同版本、同补丁级别的新 Mailbox,使用新的主机名和新的 IP,接入现有的 LDAP 和集群,此时不迁移任何生产账号。
这一步有个容易漏掉的细节:新节点加入集群之后,要用 zmupdateauthkeys 更新各节点之间的密钥。如果这一步没做,节点之间就会连不上,后面的迁移也无从谈起,所以我们把它加进了节点加入后的检查清单。
3. 白天:用 zmmailboxmove 迁移用户
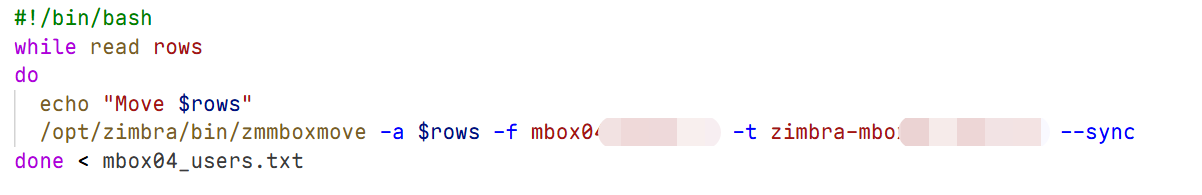
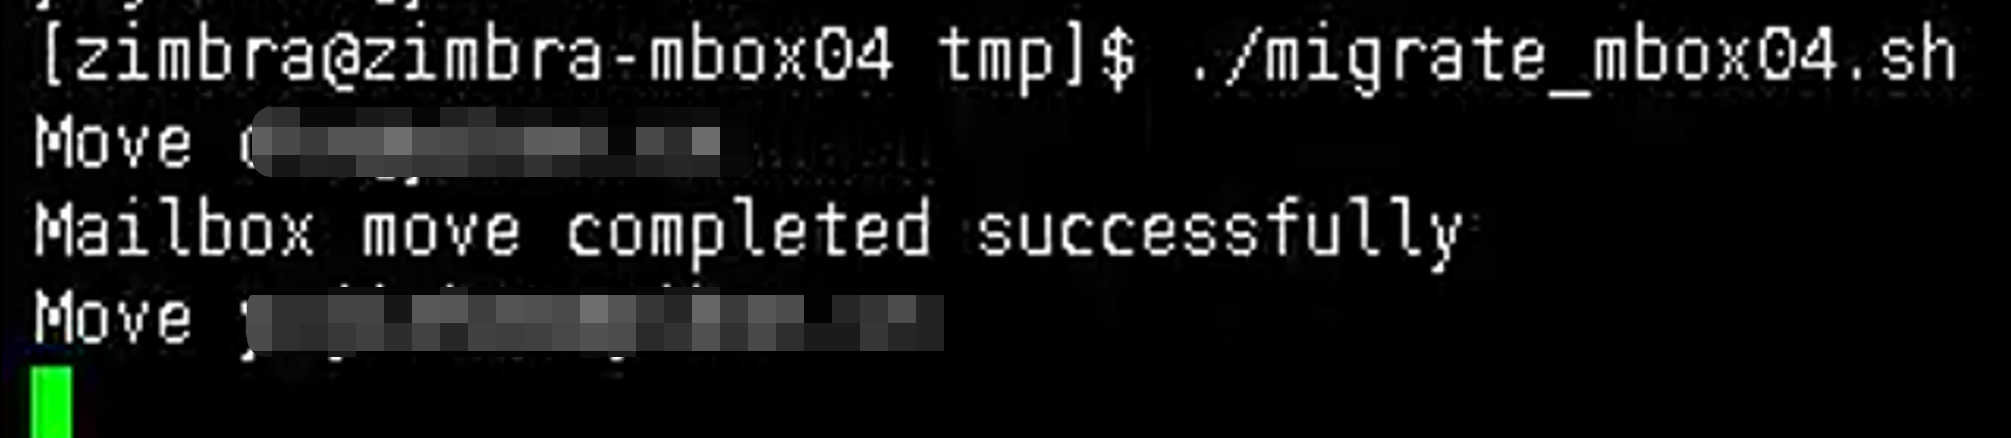
新 Mailbox 接入后,就开始迁移用户。约 1000 个邮箱使用 zmmailboxmove 的 --sync 方式迁移到新 Mailbox:关键用户由工程师手动逐个执行,每个都盯着结果;其余用户按批次进行,每批完成后核对账号所在的 Mailbox 和邮件数据。迁移全部在白天进行,不占用晚上的时间。
迁移过程中有一个需要提前处理的问题:现网的备份挂载的是外部存储,而 zmmailboxmove 运行时需要读写临时文件。如果临时文件落在这块外部存储上,读写一旦出现问题,就会直接影响迁移。所以迁移前我们单独设置了迁移用的临时目录,避免依赖外部存储。
如果某个批次出现数据不完整或用户无法登录,就暂停后续批次,先处理问题,需要时可以把账号再迁回原 Mailbox。
4. 白天:搭建新 MTA、Proxy 和 LDAP
用户迁完之后,白天继续搭建其余节点。新的 MTA 和 Proxy 在 Rocky Linux 8.10 上安装与现网同版本、同补丁级别,使用新的主机名,先用临时地址接入现网集群,并把现网实际启用的配置同步过来。证书沿用原来的那一套,所以对外访问时不会出现证书不一致。
新的 LDAP 也在白天安装好,它沿用原 LDAP 的主机名,使用新的 IP,先待命,不接入生产。这样做的好处是:其他节点对 LDAP 的引用是主机名,割接时不需要逐个改配置,集群自始至终只有这一台 LDAP。
5. 晚上:割接 MTA、Proxy,导出导入 LDAP
进入晚上的割接窗口,这一晚只做切换,不做安装。分两件事:
• MTA、Proxy 换 IP。 把旧 MTA、Proxy 的 IP 改成临时地址,新 MTA、Proxy 使用原来的 IP。新旧 IP 不冲突,对外的 MX、防火墙、对端白名单和证书都不用动;
• LDAP 导出再导入。 先停止其他服务,保证 LDAP 中没有新数据写入,再从原 LDAP 服务器用 zmslapcat 导出数据,导入新 LDAP,然后让各节点对该主机名的解析指向新 LDAP 的 IP,再启动服务。
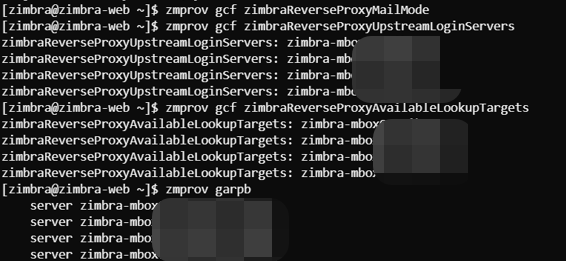
切换完成后立即做核心业务验证:SMTP 入站、外发、SMTP AUTH 和 STARTTLS(如启用)、Webmail、IMAP 和 POP(如启用),以及 Proxy 到后端的路由,同时核对账号、域、组、别名和认证。验证由学校参与抽检并确认。
6. 验证后:用 zmprov ds 下线旧节点
割接后的验证通过、学校确认没有问题,才进入下线。原来的 4 台 Mailbox、MTA 和 Proxy 用 zmprov ds 从集群中删除;LDAP 因为沿用了原主机名,不需要执行 ds。执行之前,先确认没有账号或配置还在引用这些旧节点。旧服务器本身在观察期内保持停用,不重装。
五、这个项目是怎么控制风险、保证能回退的?
实施前我们和学校一起梳理了主要风险,并为每一项写好预防措施和回退动作。下面是其中最关键的几项:
风险 | 预防措施 | 回退动作 |
版本和补丁与新系统不兼容 | 环境交付后核对版本、补丁和兼容性;新节点先用独立地址验证 | 暂停实施,保留现网运行,调整后重新评估 |
新节点加入后节点间连不上 | 加入节点后执行 zmupdateauthkeys,并检查节点之间的连通 | 重新更新密钥并验证,必要时重新加入节点 |
迁移受备份外部存储读写影响 | 迁移前设置专用的临时目录,不依赖外部存储 | 暂停迁移,处理存储问题后继续 |
邮箱迁移数据不完整 | 关键用户手动逐个迁移,其余分批迁移并核对;旧节点在确认前不 ds | 暂停后续批次,把账号迁回原 Mailbox |
MTA、Proxy 换 IP 后入口异常 | 旧节点先改为临时 IP 再启用新节点;证书沿用原来的;切换后立即验证收发 | 新节点释放原 IP,旧节点恢复原 IP 和服务 |
LDAP 导出期间有数据写入,或导入后认证失败 | 先停止其他服务再导出;导入后核对账号、域、组并验证认证 | 旧 LDAP 数据保持不动,恢复其服务和解析 |
旧节点过早删除 | 验证通过并经学校确认后才执行 zmprov ds;旧服务器不重装 | 按保留的旧服务器和 LDAP 导出数据恢复 |
六、迁移后怎么验收?
验收不是"看起来没问题",而是一份逐项记录的清单。我们把验收分成 LDAP、MTA、Proxy、Mailbox、特殊账号和旧节点回退资料六类共 12 项,每一项都写明预期结果,并记录证据(如消息 ID、日志时间)、执行人和结果:
• LDAP: 数据导入后账号、域、组、别名可查询,各组件连接新 LDAP 后认证正常;
• MTA: SMTP 入站、用户外发、队列无堆积,STARTTLS 和 SMTP AUTH 与现网启用范围一致;
• Proxy: HTTPS 和 Webmail 可访问、证书正确,IMAP 和 POP(如启用)正常,后端只指向新 Mailbox,不包含已下线节点;
• Mailbox: 4 台新 Mailbox 服务、容量、账号归属和到 MTA 的指向正常,抽检邮箱的登录、历史邮件、文件夹、附件正常;
• 特殊账号: 管理员、系统和隔离相关账号单独核对;
• 旧节点: 回退所需的备份、配置、LDAP 导出数据和回退步骤已保存。
七、第二阶段:在新系统上升级到 Zimbra 10.1.x
第一阶段验收稳定、旧节点下线之后,进入第二阶段:在 Rocky Linux 8.10 上把 Zimbra 从 8.8.15 升级到 10.1.x。升级前先确认 8.8.15 已是最新补丁,检查自定义配置和第三方集成的兼容性;升级时按 LDAP、MTA、Proxy、Mailbox 的顺序逐个节点执行,每个节点检查通过后再继续下一个。
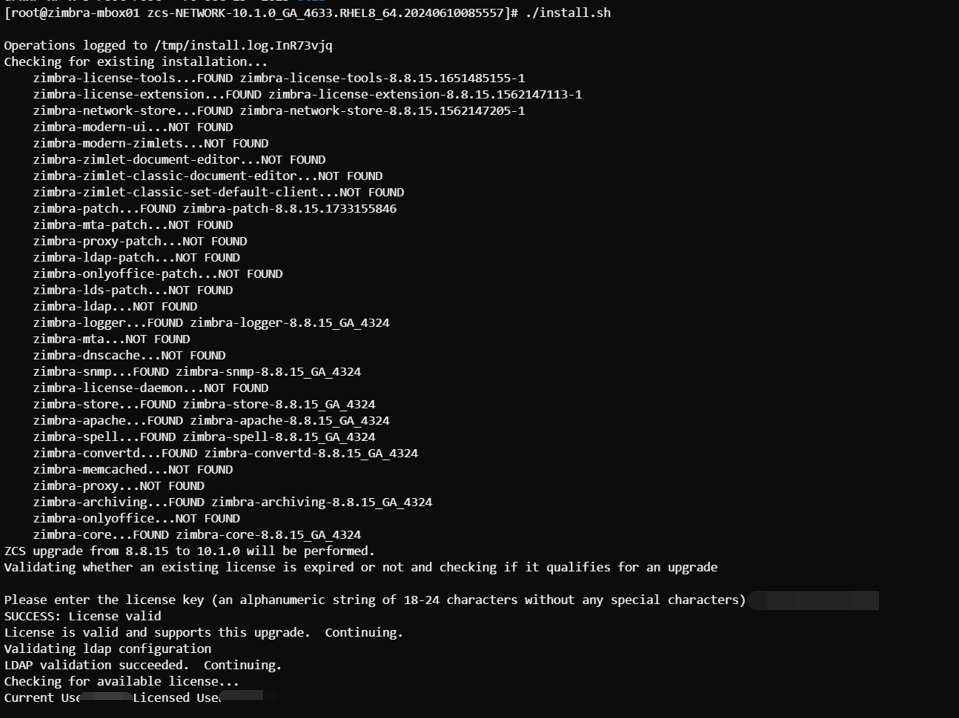
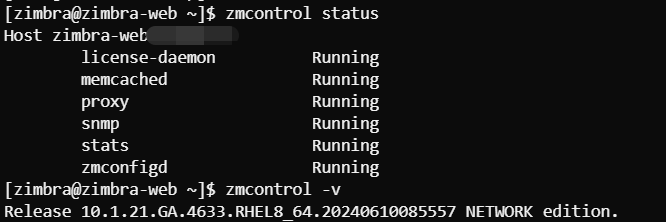
这个项目用的是 Network Edition,10.1 的升级流程中多了 License Daemon Service(LDS),本项目把它安装在 Proxy 节点上。升级同样遵循"白天做、尽量不占晚上"的原则;升级完成后,按验收清单重新验证各节点服务、收发信、客户端访问和证书。最终升级到的是 Zimbra 10.1.x 的最新版本。
八、后续补充:配置 LDAP MMR,消除 LDAP 单点
这个项目里,LDAP 沿用了原来的主机名,集群自始至终只有一台 LDAP。LDAP 保存着账号、域、策略和各节点的配置,所有节点的认证和管理都依赖它,只有一台就意味着它是一个单点:这台 LDAP 一旦故障,整个邮件系统的认证都会受影响。所以在升级到 Zimbra 10.1.x 并稳定之后,我们建议再给集群配置 LDAP MMR(多主复制)。
MMR 是让多台 LDAP master 互相复制数据:任意一台上的账号、域、策略变更,都会同步到其他的 master,其中一台不可用时,另一台仍然可以提供服务。配置 LDAP MMR 时,有几点需要注意:
• 放在升级稳定之后单独做。 不和迁移、升级叠加在同一个窗口,每次只改变一个因素,出问题时容易判断原因;
• 启用时需要重启 LDAP 服务。 按 Zimbra 官方文档的说明,单台 master 启用 MMR 需要重启 LDAP 服务,所以要选在低峰时段,并提前通知;
• 配置前先备份。 先用 zmslapcat 导出一份 LDAP 数据,作为回退依据;
• 配置后验证双向同步。 在一台 LDAP 上新建或修改账号,确认另一台上能查到,反过来也一样,并核对各节点连接 LDAP 的配置;
• 确认服务不受影响。 配置完成后,抽检登录、收发信和管理员操作,确认没有受到影响。
九、项目成果与经验
项目完成后,约 1000 个邮箱用户已全部迁到 Rocky Linux 8.10 上的新 Mailbox,旧的 CentOS 7.9 节点从集群中下线,系统升级到 Zimbra 10.1.x。由于 MTA、Proxy 沿用了原来的 IP 和证书,对外的访问入口没有变化。
从这个项目里,我们总结出几条可以复用的经验:
• 白天安装迁移,晚上只做割接。 把安装、调试和用户迁移放到白天,晚上只做 IP 切换和 LDAP 导入,占用的夜间时间很少;
• Mailbox 先行,数据迁移前置。 邮箱数据量最大、耗时最长,放在割接之前分批做,割接之夜就只剩切换;
• 沿用 IP 和证书,对外入口不变。 MTA、Proxy 换节点不换 IP,MX、防火墙、对端白名单和证书都不用动;
• LDAP 保留主机名,导出前先停服务。 集群自始至终只有一台 LDAP,其他节点不用改引用,导出的数据也是完整一致的;
• 小细节提前检查。 节点加入后更新密钥(zmupdateauthkeys)、为 zmmailboxmove 设置专用临时目录,这两处都是容易踩的坑;
• LDAP 单点后续补 MMR。 迁移和升级期间保持一台 LDAP,稳定之后再单独配置 LDAP MMR,不和迁移、升级混在一起;
• 验证后再 ds。 旧节点在学校确认之前不执行 zmprov ds,旧服务器不重装,保证随时能回退。
你的 Zimbra 还跑在 CentOS 7 上?先把情况告诉我们
看完这个案例,你可能也在想这些问题:
• 系统早就停止维护了,没有安全更新,可 Zimbra 10.1.x 又不能在原系统上直接升级,到底该先迁移还是先升级?
• 节点多、用户多,担心迁移时邮件中断,更怕出了问题回不去;
• 对外的 IP、证书、MX 能不能不动?LDAP 怎么安全地切过去?
这些问题和每家的 Zimbra 版本、节点架构、用户规模都有关,很难一句话说清。不用先把方案想明白,把你现在的情况留给我们就行:
